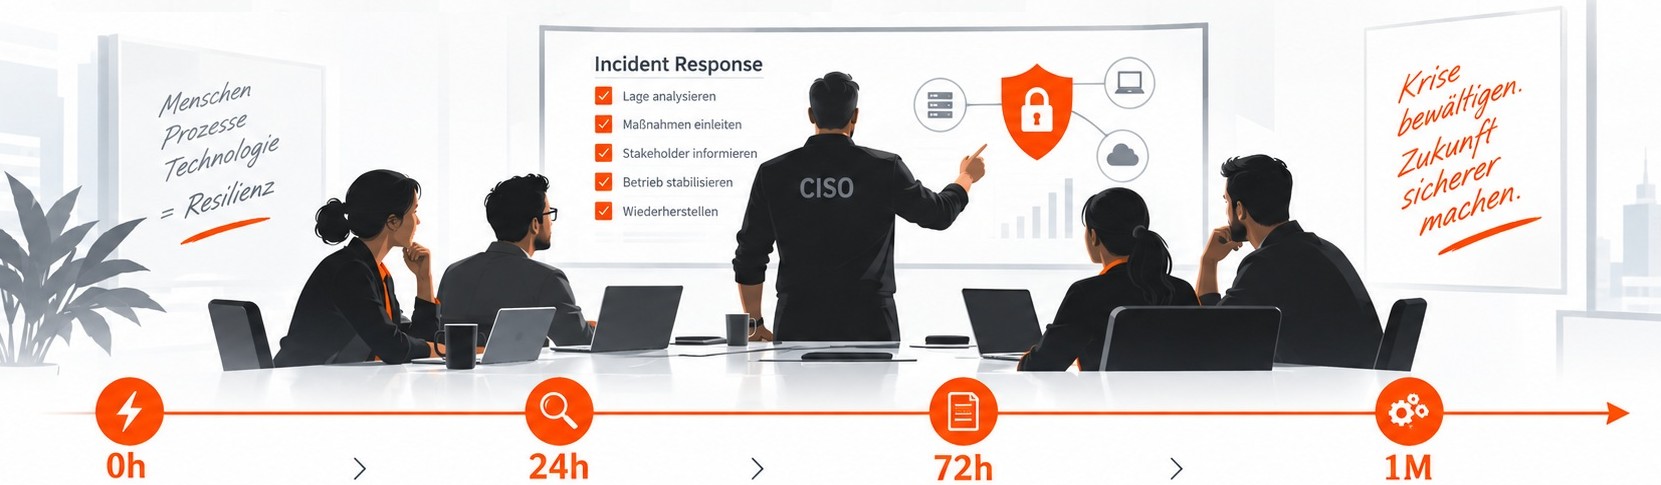
Am 9. September 2026 habe ich einen spannenden und lehrreichen Tag auf dem IDC IT Security Summit in Köln verbracht. Unter den vielen Vorträgen und Präsentationen ist mir einer besonders im Gedächtnis geblieben: „Gehackt! 72 Stunden aus dem Albtraum eines CISOs“ von Florian Jörgens, CISO der Vorwerk Gruppe.
In diesem rhetorisch gut durchdachten Vortrag, bei dem das Publikum aktiv einbezogen wurde, ging es um die Frage, welche Schritte eine betroffene Organisation ergreifen muss, um die Auswirkungen und den Schaden eines Angriffs möglichst gering zu halten.
Wer macht was und in welcher Reihenfolge?
Für Kolleginnen und Kollegen aus dem Incident-Response-Team mag diese Frage banal oder sogar lächerlich klingen. Sie wissen genau, wer im Fall eines Vorfalls welche Aufgabe in welcher Reihenfolge übernimmt. Diese Schritte wurden in Tabletops, Walkthroughs und Simulationstests bereits mehrfach durchgespielt und geübt.
Für alle anderen, und als Gedächtnisstütze auch für Geübte, habe ich das Ganze mithilfe von KI in einer HTML-Checkliste zusammengeführt.
Die Checkliste: Reaktion Schritt für Schritt
Die Reaktionsschritte eines einberufenen Krisenstabs sind nichts Geheimes: Sie sind längst in öffentlich zugänglichen Rahmenwerken dokumentiert wie dem NIST SP 800-61, der ISO/IEC 27035 und weiteren Standards dokumentiert (siehe unten). Die folgende, hier verlinkte Checkliste fasst diese Schritte phasenweise zusammen und ergänzt sie um die deutschen Melde- und Rechtspflichten (BSIG, DSGVO).
Mein primäres Ziel war es, eine solide und aktuelle Referenz für mich selbst zu schaffen, die ich hier gerne mit euch teile:
[ Zur Checkliste ]
Zugrunde liegende Rahmenwerke:
- NIST SP 800-61 (Vierphasenmodell nach Rev. 2; mit Rev. 3/2025 an die CSF 2.0 angelehnt – operativer Ablauf unverändert)
- ISO/IEC 27035
- BSI IT-Grundschutz und BSI-Ransomware-Leitfaden
- BSIG § 32 (NIS2-Umsetzungsgesetz, in Kraft seit 6.12.2025)
- DSGVO Art. 33/34
- CISA #StopRansomware, ENISA und MITRE ATT&CK
Titelbild: KI-generiert