Dieser Blogbeitrag ist das Ergebnis einer Diskussion, die durch die Nachricht über den Hackerangriff auf die Berliner Senatsverwaltung angestoßen wurde. Würde irgendein Produkt oder eine Kombination aus dem VMware-Portfolio die Folgen eines solchen Angriffs mildern? Der Schwerpunkt liegt dabei auf Cyber Recovery als Baustein von Cyber Resilience. Dabei sind zwei Eigenschaften auseinanderzuhalten, die oft in einen Topf geworfen werden: unveränderlich (Immutable Backup ist die Sicherung, die nachträglich nicht mehr verändert oder verschlüsselt werden kann) und sauber (die Daten, die frei von Schadsoftware sind). Können VMware-Produkte beides zusammen liefern, oder sind dafür externe Lösungen wie Rubrik, Cohesity oder Veeam (etwa mit Wasabi Object Lock) nötig?
Was versteckt sich hinter Advanced Cyber Compliance (ACC)?
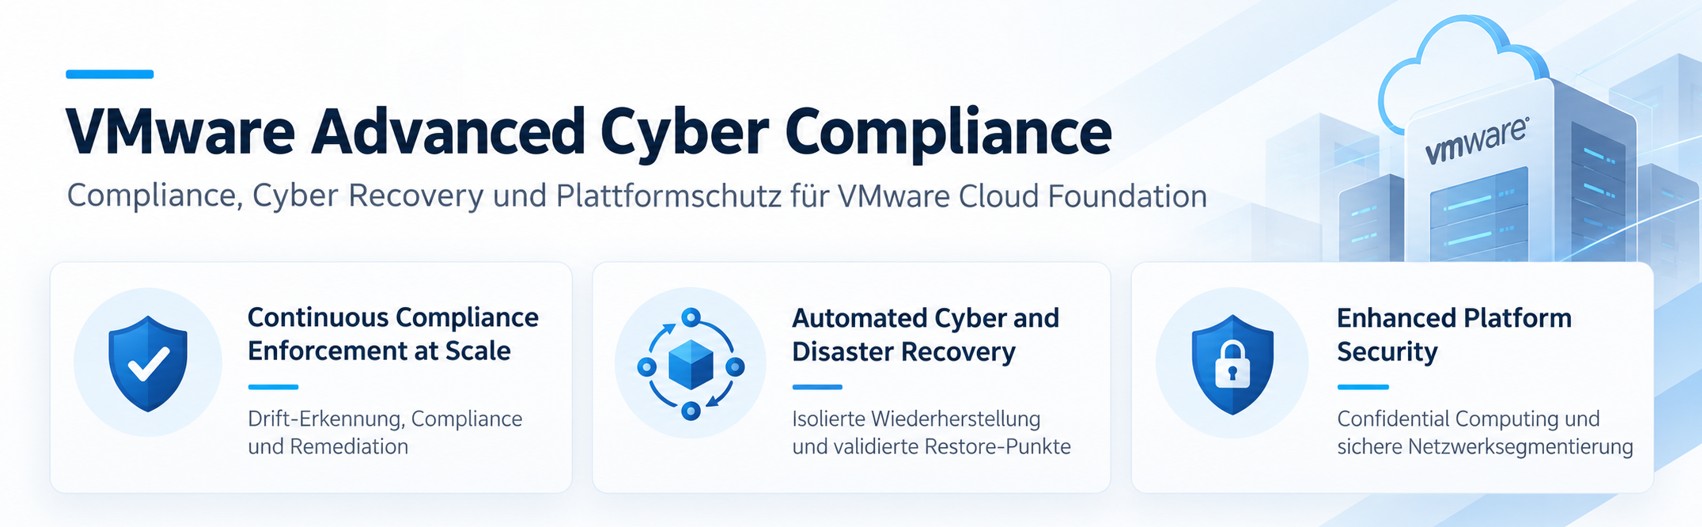
ACC ist kein einzelnes Produkt, sondern ein kostenpflichtiger „Advanced Service”. Es handelt sich um eine Lizenz und ein Funktionspaket, das zusätzlich zu einer bestehenden VCF-Umgebung gebucht wird. Verfügbar ist es ausschließlich für VCF-Kunden und der volle Funktionsumfang setzt VCF 9.1 voraus. Broadcom bündelt darunter drei Funktionsbereiche, die zuvor teils als Einzelbausteine oder als „Validated Solution” existierten:
- kontinuierliche Compliance (Continuous Compliance Enforcement at Scale),
- automatisierte Cyber- und Disaster-Recovery (Automated Cyber and Disaster Recovery)
- sowie einige plattformnahe Sicherheitsfunktionen (Enhanced Platform Security).
Das Wort „Compliance“ im Namen ist eine tragende Säule des Produkts, da es die automatisierte Einhaltung verschiedener Compliance-Regeln dank VMware Salt ermöglicht.
Continuous Compliance Enforcement at Scale (VMware Salt)
Das Wort „Compliance“ im Namen ist eine tragende Säule. ACC ermöglicht die automatisierte Einhaltung verschiedener Regelwerke dank VMware Salt. Salt überprüft den gewünschten Zielzustand (Desired State) eines Systems und stellt bei Abweichungen (Drift) automatisch den Zielzustand wieder her (Remediation). VMware Salt ist dabei kein reines Open-Source-Salt, sondern verfügt über eine Enterprise-GUI mit RBAC, Job-Scheduling und Reporting. Die Compliance- und Schwachstellenscans laufen über diese Oberfläche.
Als Benchmarks stehen unter anderem PCI-DSS und der VCF Security Configuration Guide für die VCF-Stack-Komponenten sowie CIS und DISA-STIG für die Workloads (Linux/Windows) bereit.
VMware Salt besteht aus drei Hauptkomponenten: Salt RaaS (Returner as a Service), Salt Master und Salt Minion (Agenten für Windows oder Linux) und ist in VCF 9.1 direkt integriert. Salt RaaS läuft als Fleet-Level-Komponente, der Salt Master als Instance-Level-Komponente innerhalb der VCF Management Services.
Automated Cyber and Disaster Recovery
Diese Funktionen sind entscheidend für unsere Ausgangsfragen. ACC bietet eine integrierte Cyber-Recovery über On-Premises-VCF-Standorte mit eingebauter EDR (Endpoint Detection and Response) zur Validierung, Netzwerkisolation und durchgängiger Workflow-Automatisierung. Diese Orchestrierung stammt übrigens nicht von Salt, sondern aus der Protection-&-Recovery (dem früheren Site Recovery Manager).
Der Ablauf funktioniert wie folgt: Zunächst werden Restore-Point-Kandidaten aus aufeinanderfolgenden statischen Snapshots ausgewählt. Anschließend werden die VMs zur Prüfung in einer isolierten Umgebung hochgefahren und per Verhaltensanalyse/Next-Gen-Antivirus gescannt, um in schnellen Iterationen einen Wiederherstellungspunkt vor der Infektion zu finden.
Als EDR ist Carbon Black die Standardoption, alternativ lässt sich CrowdStrike Falcon mit eigener Lizenz (BYOL) einbinden. An dieser Stelle lohnt eine Klarstellung. Die EDR in ACC hat nichts mit der in der Umgebung eingesetzten Endpoint Protection auf den Linux- und Windows-Systemen zu tun, sondern kommt ausschließlich für diesen Validierungsschritt im Clean Room zum Einsatz.
Auf der Disaster-Recovery-Seite lässt sich die Replikationsfrequenz, also der primäre RPO (Recovery Point Objective) pro VM auf bis zu eine Minute senken. Bei einem klassischen Ausfall lässt sich der potenzielle Datenverlust damit stark begrenzen. Bei einem Ransomware-Vorfall gilt dies jedoch nicht automatisch, da der letzte saubere Recovery Point deutlich älter als der Zeitpunkt der Verschlüsselung sein kann. Die Anzahl der VMs, die gleichzeitig auf diesem Niveau laufen können, hängt von der Änderungsrate und der Kapazität ab. Aus diesem Grund sollte er für unternehmenskritische Workloads reserviert werden. Die Wiederherstellung selbst lässt sich über Tausende von VMs hinweg orchestrieren.
Die mandantenfähige VM-Replikation ist nativ in VCF Automation integriert und sowohl mit ACC- als auch mit einem eigenständigen Site Recovery Manager (SRM)-Entitlement verfügbar.
Zur Einordnung sind einige Abgrenzungen wichtig:
- Sie läuft ausschließlich on-premises. Für eine cloud-basierte Recovery braucht es zusätzlich VMware Live Recovery Cloud.
- Die Snapshots sind crash-consistent, nicht applikationskonsistent.
- Containerisierte Anwendungen werden derzeit nicht unterstützt.
- Ein File- und Folder-Level-Restore ist hingegen möglich.
Enhanced Platform Security
Die dritte Kernfunktion von ACC ist das Confidential Computing. Sie dient dazu, eine der wichtigsten Sicherheitslücken der Datenverarbeitung zu schließen, nämlich die Daten während der Verarbeitung (Data-in-Use). Dabei werden die Daten im Arbeitsspeicher auf Hardware-Ebene verschlüsselt (Intel TDX bzw. AMD SEV-SNP).
- Intel TDX – Trust Domain Extensions
- AMD SEV-SNP – Secure Encrypted Virtualization – Secure Nested Paging
In 9.1 wird diese Funktionalität als Teil von ACC allgemein verfügbar (GA).
Zur Enhanced Platform Security zählt neben dem Confidential Computing außerdem eine richtlinienbasierte VPC-Konnektivität. Statt komplexe Firewall-Regeln oder externe Firewalls zu pflegen, wird die Konnektivität über Richtlinien automatisiert. Das senkt zugleich die Zahl der benötigten VPC-Transit-Gateways und ermöglicht somit eine effizientere Nutzung der Infrastruktur.
Fazit
Wie man sieht, ist ACC 9.1 keine klassische Backup-Lösung und ersetzt somit Produkte wie Veeam, Rubrik oder Cohesity nicht.
Inzwischen kann VMware selbst eine durchgängige Cyber-Recovery-Kette bereitstellen: von unveränderlichen Recovery Points über das isolierte Hochfahren bis hin zur EDR-basierten Validierung vor der Wiederherstellung. Einen „garantiert sauberen“ Restore Point wird es aber sowieso nicht geben. ACC erhöht jedoch erheblich die Wahrscheinlichkeit, einen sauberen (pre-infection) Recovery Point kontrolliert zu identifizieren.
P.S. Dieser Beitrag wurde auf Basis offizieller Dokumentationsquellen und nicht eigener Implementierungen erstellt.
Weitere Informationen:
- Produkt: VMware Advanced Cyber Compliance
- Blog – Continuous Compliance, Integrated Cyber Recovery and Enhanced Platform Security for VCF 9.1
- Solution Overview: VMware Advanced Cyber Compliance
- FAQs: VMware Advanced Cyber Compliance (ACC)
- Whitepaper: Securing the Modern Enterprise
- IDC Analyst Paper: Operational Resilience and Regulatory Accountability for Financial Services